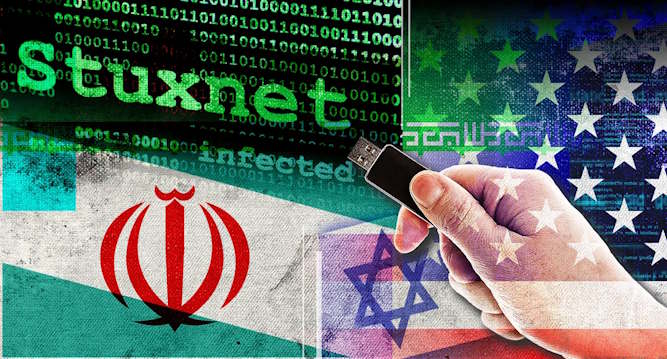
پس از سالها بالاخره یک پژوهشگر امنیتی ناشناس کد منبع بدافزار Stuxnet را به کمک مهندسی معکوس استخراج کرده و بر روی GitHub قرار داده است. استاکسنت همان بدافزار مشهوری است که به سامانههای صنعتی تأسیسات غنیسازی اورانیوم ایران در نطنز حمله کرد.
صرف نظر از نحوه ساخت و توزیع این بدافزار، هدف نهایی Stuxnet کنترلرهای صنعتی زیمنس بود که گفته میشود در تأسیسات نطنز برای کنترل و نظارت بر سانتریفیوژهای غنیسازی اورانیوم مورد استفاده قرار میگرفتند. این بدافزار پس از رسیدن به محیط موردنظر میتوانست عملکرد تجهیزات مرتبط با سانتریفیوژها را دستکاری کند و با تغییر رفتار مبدلهای فرکانس، شرایطی ایجاد کند که بیسروصدا به روتور سانتریفیوژها آسیب وارد شود.
نکته مهم این بود که Stuxnet تلاش میکرد این تغییرات را از دید اپراتورها پنهان کند. سیستمهای نظارتی ممکن بود وضعیت عادی را نشان دهند در حالی که بدافزار در پسزمینه مشغول تغییر عملکرد تجهیزات بود. به همین دلیل Stuxnet را نقطه عطفی در تاریخ بدافزارها میدانند که دشوار بتوان متصور شد کار یک تیم یا گروه عادی باشد و این اتفاق نظر بین کارشناسان وجود دارد که حاصل پروژهای بزرگ توسط یک یا حتی چند کشور پیشرفته بوده است.
Stuxnet بدافزاری بینظیر بود
Stuxnet برای رسیدن به شبکههای هدف به یک روش خاص وابسته نبود. یکی از مسیرهای مهم انتشار آن استفاده از حافظههای USB و به شکل لوکال بود. این بدافزار در مرحله بعد از آسیبپذیریهای امنیتی موجود در ویندوز برای آلوده کردن سایر کامپیوترهای متصل به شبکه استفاده میکرد.
پس از ورود به یک شبکه نیز Stuxnet میتوانست از چند مسیر دیگر برای گسترش خود استفاده کند. آسیبپذیری مرتبط با سرویس Windows Print Spooler یکی از این مسیرها بود. استاکسنت همچنین امکان انتشار خود از طریق برخی پوشهها و منابع اشتراکی شبکه را هم داشت.
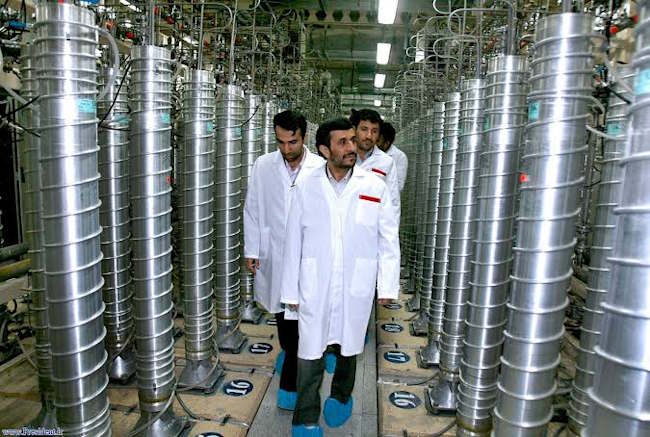
از آنجایی که Stuxnet یک بدافزار بهشدت هدفمند بود که برای انجام عملیاتی بسیار خاص و بیسابقه ساخته شده بود، حتی برای رسیدن به محیط نرمافزارهای صنعتی Siemens نیز سازوکارهایی در نظر گرفته بود. بخشی از این فعالیتها به نرمافزارهای WinCC و Step 7 مربوط میشد که در محیطهای صنعتی برای کنترل و برنامهریزی تجهیزات مورد استفاده قرار میگرفتند.
یکی از ویژگیهای قابل توجه Stuxnet استفاده از گواهیهای دیجیتال سرقتشده بود. این گواهیها به بدافزار کمک میکردند برخی بررسیهای امنیتی ویندوز را دور بزند و فایلهای مخرب خود را معتبرتر جلوه دهد.
گزارشهای منتشرشده در زمان شناسایی Stuxnet نشان میدادند که این بدافزار از گواهیهای مرتبط با Realtek و JMicron استفاده کرده است. همین موضوع نشان میدهد طراحان آن تنها به ایجاد یک بدافزار معمولی اکتفا نکرده بودند و برای عبور از موانع امنیتی نیز برنامهریزی کرده بودند.
Stuxnet چگونه کشف شد؟
یکی از اتفاقات مهم در ماجرای Stuxnet این بود که بدافزار در نهایت از محیط هدف خود خارج شد. این بدافزار ظاهراً برای فعالیت در یک شبکه مشخص طراحی شده بود اما پس از قرار گرفتن در شرایطی خارج از تصور سازندگان آن، توانست به سیستمهای غیر هدف نیز برسد و از شبکه تاسیسات هستهای خارج شود.
در نتیجه همین اتفاق پیشبینی نشده بود که Stuxnet خارج از تاسیسات هستهای کشورمان شناسایی شد و پژوهشگران امنیتی در نقاط مختلف جهان شروع به بررسی رفتار و کُدهای آن کردند.
جالب اینکه Stuxnet یک تاریخ انقضای داخلی داشت که باعث میشد در روز 24 ژوئن 2012 متوقف و احتمالاً ناپدید شود. همین ویژگی نشان میداد که بدافزار از ابتدا برای یک عملیات کاملاً مشخص و محدود طراحی شده بود و احتمالاً لو رفتن آن به دلیل قرار گرفتن در یک شرایط پیشبینی نشده بوده است. برای نمونه ممکن است برخلاف تصور سازندگان بدافزار، USBها یا کامپیوترهای آلوده به کامپیوترها و شبکههای شخصی متصل به اینترنت وصل شده باشند.
ارتباط با عملیات Olympic Games
Stuxnet بعدها با عملیاتی با نام Olympic Games مرتبط دانسته شد. بر اساس گزارش رسانههای خارجی مطرح، این عملیات تلاشی هماهنگ میان ایالات متحده و اسرائیل برای مختل کردن روند غنیسازی در تأسیسات نطنز بود.
منابع مختلف توسعه Stuxnet را به همکاری میان نهادهای آمریکایی و واحد 8200 اسرائیل نسبت دادهاند. با این حال بخشهایی از جزئیات این عملیات همچنان بر اساس گزارشها و اطلاعات منتشرشده از سوی منابع مختلف مطرح شدهاند و هرگز به طور رسمی درباره آن چیزی اعلام نشده است.
برآوردهای منتشرشده مدعی بودند Stuxnet توانسته بود حدود 10 درصد از سانتریفیوژهای نطنز را از کار بیندازد یا به آنها آسیب وارد کند.
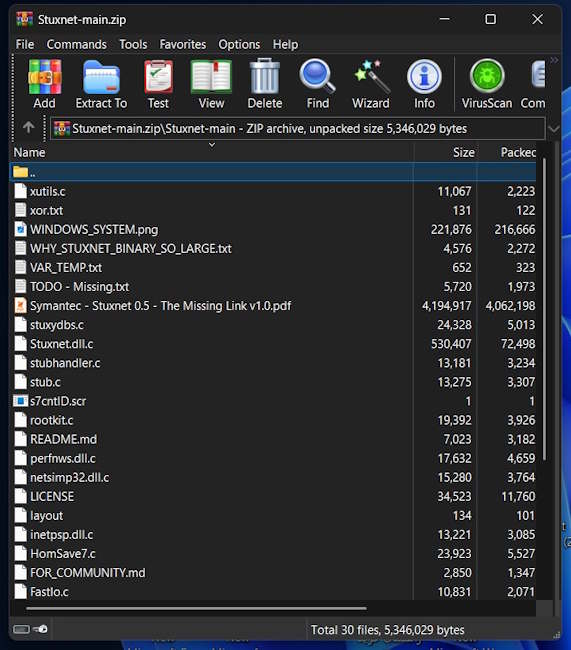
به اصل خبر بازگردیم. اخیراً یک پژوهشگر ناشناس نسخهای مهندسی معکوسشده از Stuxnet را در یک مخزن GitHub منتشر کرده است. این پروژه علاوه بر کد بازسازیشده، توضیحاتی درباره ساختار و نحوه کار بدافزار ارائه میکند و از همین رو میتواند برای پژوهشگران امنیتی و افرادی که به مطالعه تاریخ بدافزارها علاقه دارند، ارزش آموزشی داشته باشد.
در نظر داشته باشید که کد منبع منتشر شده دقیقاً همان کُدی نیست که سازندگان Stuxnet برای خلق این بدافزار نوشته اند و صرفاً از طریق مهندسی معکوس استحصال شده است. با این حال هنوز هم جزئیات فنی ارزشمندی از رفتار و نحوه ساخت این بدافزار مخوف ارائه میکند.





نظر خود را اضافه کنید.
برای ارسال نظر وارد شوید
ارسال نظر بدون عضویت در سایت