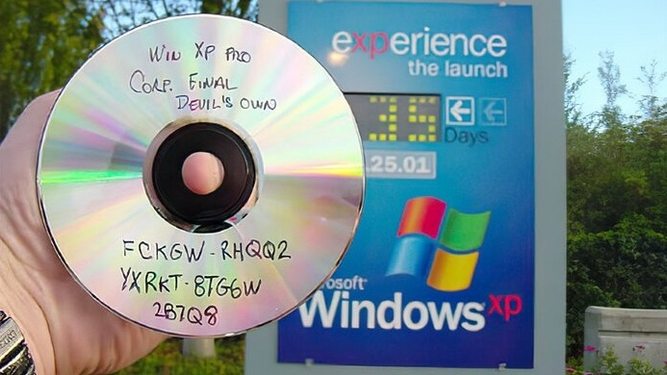
اگر اوایل دهه 80 شمسی با کامپیوتر سر و کار داشتید، احتمالاً عبارت FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8 را جایی دیدهاید؛ روی یک CD ویندوز XP، گوشهای از یک کاغذ یا حتی با ماژیک روی خود دیسک. این رشته عجیب برای سالها یکی از آشناترین کدهای دنیای PC بود و حالا یک مهندس بازنشسته مایکروسافت جزئیات جالبی از پشت پرده آن را فاش کرده است.
دیوید پلامر که در توسعه نخستین نسخه Windows Product Activation نقش اصلی داشت، در پستی در حساب X خود پرده از رازی برداشته که بدون شک برای بسیاری از متولدان دهه 60 و 70 میلادی میتواند یک یادآوری دوستداشتنی باشد.
این پست که به داستان کد فعالسازی معروف ویندوز ایکس پی میپردازد، میگوید که داستان FCKGW بیشتر از آنکه یک هک پیچیده باشد، نتیجه یک نشت بزرگ از زنجیره تأمین مایکروسافت بود؛ نشتی که خیلی زود به دست گروههای انتشار نرمافزار غیرمجاز رسید.
FCKGW اصلاً یک کلید معمولی نبود
Windows XP در سال ۲۰۰۱ عرضه شد؛ زمانی که هنوز اتصال Dial-up برای بسیاری از کاربران عادی بود. حتی دانلود یک ایمیج حدود ۴۵۵ مگابایتی با اینترنت ۵۶K میتوانست نزدیک به یک شبانهروز طول بکشد. برای همین، انتشار یک CD آماده نصب اهمیت بسیار بیشتری از امروز داشت.
آن روزها ویندوز را از اینترنت دانلود نمیکردیم؛ CD را از دوستمان میگرفتیم، کلید را روی کاغذ مینوشتیم و با ماژیک روی دیسک مینوشتیم که «XP» گم نشود.
FCKGW هم به همین شکل از یک کلید سازمانی لو رفته به یکی از ماندگارترین رشتههای تاریخ PC تبدیل شد؛ نه به خاطر اینکه الگوریتم فعالسازی XP را شکست داده بود، بلکه چون یک تکه از زنجیره تأمین مایکروسافت، خیلی زودتر از موعد، راه خود را به اینترنت باز کرد.
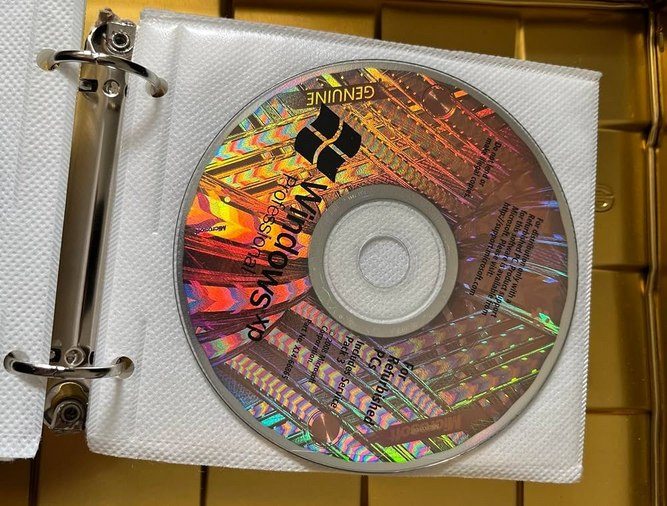
ویندوز XP در زمان عرضه دو نوع رسانه نصب اصلی داشت: نسخه Retail برای کاربران عادی و نسخه Volume برای شرکتها، سازمانها و شرکای مایکروسافت که باید تعداد زیادی PC را بدون فعالسازی تکتک دستگاهها نصب میکردند.
نسخه Volume با Volume License Key یا VLK کار میکرد و کلید معروف FCKGW یکی از همین کلیدهای معتبر بود. بنابراین برخلاف افسانهای که سالها بین کاربران چرخید، این کلید حاصل شکستن الگوریتم تولید Product Key یا یک باگ عجیب در Windows XP نبود؛ مشکل این بود که یک کلید واقعی به همراه ایمیج مخصوص Volume به بیرون درز کرد.
پلامر میگوید محتملترین سناریو این است که یک OEM یا شریک سختافزاری که نسخه نهایی ویندوز XP را پیش از عرضه رسمی دریافت کرده بود، منبع این نشت بوده باشد. گروه Devils0wn نیز حدود پنج هفته پیش از عرضه رسمی XP، ایمیج کامل Windows XP Professional Corporate را همراه با همین کلید منتشر کرد.
راز ۱۰ مگابایتی ویندوز XP چه بود؟
مایکروسافت نمیتوانست صرفاً با بررسی Product Key تشخیص دهد که کاربر واقعاً نسخه Volume را در اختیار دارد. بنابراین Windows Product Activation علاوه بر کلید، محتوای دیسک نصب را هم بررسی میکرد.
روی دیسک Volume یک داده مخفی حدود ۱۰ مگابایتی وجود داشت که در نسخه معمولی Retail دیده نمیشد. پلامر توضیح داده که این داده را چند بار فشرده و رمزگذاری کرده بود تا به یک binary blob تبدیل شود که وجود آن بتواند نسخه درست دیسک را مشخص کند.
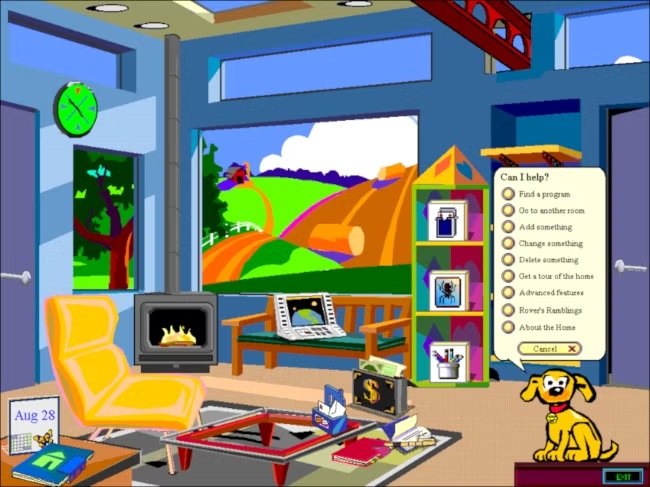
اما این داده مرموز از کجا آمده بود؟ از Microsoft Bob. بله؛ همان دستیار نرمافزاری عجیب مایکروسافت از سال ۱۹۹۵ که سالها بعد تقریباً به یک شوخی تاریخی در دنیای فناوری تبدیل شد. پلامر میگوید برای این کار عملاً به دادهای تصادفی نیاز داشت و یک نسخه باینری از Bob را انتخاب کرد، آن را فشرده و رمزگذاری کرد و داخل ایمیج Volume قرار داد.
چرا کلید روی CD معمولی کار نمیکرد؟
این همان جزئیاتی است که داستان FCKGW را از یک «کلید کرک معروف» به یک ماجرای جالب مهندسی نرمافزار تبدیل میکند.
اگر FCKGW را روی یک CD معمولی ویندوز XP وارد میکردید، اتفاق خاصی نمیافتاد. چون خود کلید بهتنهایی کافی نبود؛ Windows Product Activation ابتدا باید مطمئن میشد رسانه نصب حاوی آن داده مخفی مخصوص Volume است.
در واقع مایکروسافت یک نوع fingerprint برای رسانه نصب ساخته بود: کلید معتبر + ایمیج Volume. اما مشکل زمانی ایجاد شد که هر دو با هم لو رفتند.
به زبان ساده، کسی الگوریتم فعالسازی XP را شکست نداده بود؛ نسخهای که قرار بود فقط در اختیار شرکای تجاری و مشتریان سازمانی باشد، همراه با کلید معتبرش بیرون آمده بود.
چرا مایکروسافت کلید را همان ابتدا از کار نینداخت؟
مایکروسافت بعداً FCKGW و صدها VLK دیگر را در فهرست سیاه قرار داد. با انتشار Service Pack 1، این کلید در میان حدود ۶۴۰ کلید مسدودشده قرار گرفت و در SP2 و سیستم Windows Genuine Advantage محدودیتهای بیشتری برای نسخههای دارای کلید مسدود اعمال شد.
اما مایکروسافت نمیتوانست به سادگی تمام نسخههای Volume را از کار بیندازد؛ چون همان کلیدها برای مشتریان واقعی سازمانی استفاده میشدند. به همین دلیل راهحل، Blacklist کردن کلیدهای لو رفته بود، نه از کار انداختن کل سازوکار Volume Licensing.
آیا شما به خاطر دارید که چند بار از این کلید استفاده کردهاید؟!







نظر خود را اضافه کنید.
برای ارسال نظر وارد شوید
ارسال نظر بدون عضویت در سایت