گوگل اعلام کرده است که با استفاده از ابزارهای هوش مصنوعی داخلی خود، روند شناسایی و اصلاح آسیبپذیریهای مرورگر کروم را به شکل چشمگیری افزایش داده است. این شرکت در یک ماه گذشته تعداد بیشتری نقص امنیتی را نسبت به مجموع دو سال قبل برطرف کرده و حالا از هوش مصنوعی برای خودکار کردن فرآیند امنیتی کروم استفاده میکند.
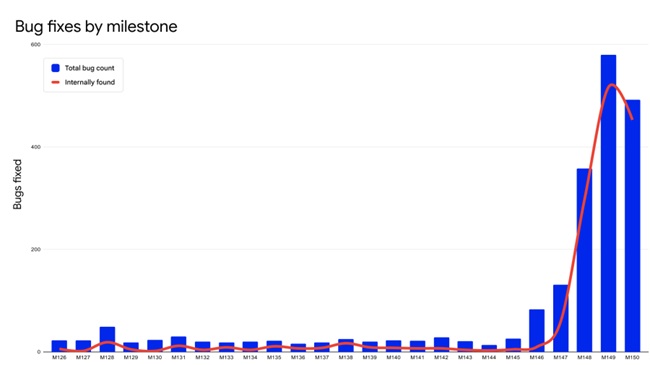
گوگل امروز در گزارشی اعلام کرد در دو نسخه اخیر مرورگر کروم یعنی Chrome 149 و Chrome 150 که هر دو در ماه ژوئن منتشر شدهاند، در مجموع 1072 آسیبپذیری امنیتی شناسایی و اصلاح شده است. این رقم از مجموع آسیب پذیریهای برطرف شده در 23 نسخه قبلی کروم که طی دو سال گذشته منتشر شده بیشتر است؛ چرا که در این بازه زمانی تنها 1036 مشکل امنیتی در کروم اصلاح شده بود. به گفته گوگل این دستاورد به لطف استفاده از هوش مصنوعی در یافتن باگها و مشکلات امنیتی مرورگر کروم تحقق پیدا کرده است.
براساس گزارش Androidauthority؛ گوگل در گزارش فنی خود درباره استفاده از هوش مصنوعی برای افزایش امنیت کروم اعلام کرده است که مدلهای هوش مصنوعی، نحوه کشف، اولویتبندی و رفع مشکلات امنیتی را به طور اساسی تغییر دادهاند. این شرکت معتقد است که با افزایش توانایی هوش مصنوعی در پیدا کردن آسیبپذیریها، مهاجمان نیز میتوانند از همین فناوری برای یافتن سریعتر نقاط ضعف استفاده کنند و به همین دلیل باید از AI برای مقابله با این تهدیدها بهره گرفت.
داگ ترنر، مدیر مهندسی مرورگر کروم، در این رابطه گفته است:
«مدلهای زبانی بزرگ (LLM) اقتصاد امنیت سایبری را بهطور بنیادی تغییر دادهاند و کشف آسیبپذیریها را به یک فرآیند خودکار در مقیاس صنعتی تبدیل کردهاند. با استفاده از مدلهایی مانند Gemini، ما پیش از آنکه مهاجمان بتوانند از آسیبپذیریها استفاده کنند، آنها را شناسایی و اصلاح میکنیم و با هر بروزرسانی، کروم را امنتر میسازیم.»
هوش مصنوعی چگونه امنیت کروم را افزایش داده است؟
گوگل برای رسیدن به این هدف، مجموعهای از ابزارهای هوش مصنوعی مبتنی بر Gemini و فناوریهای توسعه یافته توسط Google DeepMind و تیم امنیتی Project Zero را در فرآیند توسعه کروم به کار گرفته است. این سیستم جدید تنها به پیدا کردن باگها محدود نمیشود و بخشهای مختلف فرآیند امنیتی را پوشش میدهد. گوگل از چندین عامل هوش مصنوعی یا AI Agent استفاده میکند که هرکدام وظیفه مشخصی دارند. برخی از این عاملها وظیفه پیشنهاد اصلاحات را بر عهده دارند. برخی دیگر این اصلاحات را بررسی میکنند و عاملهای دیگری نیز به صورت خودکار تستهای سازگاری و امنیتی را برای پلتفرمهای مختلف صورت میدهند.
این عاملها مستقیماً در سیستم امنیتی کروم قرار گرفتهاند و هر 24 ساعت تمام تغییرات کد را بررسی میکنند. گوگل اعلام کرده است که تنها در ماه می، این سیستم توانسته بیش از 20 آسیبپذیری از جمله یک نقص امنیتی بسیار خطرناک با سطح S1+ را پیش از رسیدن به نسخه نهایی مرورگر شناسایی و متوقف کند. یکی دیگر از مهمترین دستاوردهای این سیستم، کشف یک آسیبپذیری در بخش Sandbox Escape کروم بود؛ نقصی که بیش از 13 سال در کدهای این مرورگر وجود داشت و میتوانست به مهاجمان اجازه دهد از محیط محدود شده مرورگر خارج شوند.
فرآیند بررسی و اصلاح باگها در مرورگر کروم خودکار میشوند
گوگل اعلام کرده است تنها روی پیدا کردن سریعتر باگها تمرکز نکرده و در حال تغییر معماری امنیتی کروم نیز هست. یکی از مهمترین حوزههای مورد توجه این شرکت، کاهش مشکلات مربوط به ایمنی حافظه است؛ مشکلی که یکی از اصلیترین دلایل آسیبپذیری مرورگرها محسوب میشود. گوگل همچنین در حال مقاومسازی کدهای قدیمی نوشته شده با زبان C++ است، اما راهکار بلندمدت این شرکت مهاجرت تدریجی به زبانهای ایمنتر از نظر مدیریت حافظه مانند Rust خواهد بود.
انتشار سریعتر وصلههای امنیتی برای کاهش خطر حملات
یکی از مشکلات همیشگی پس از انتشار یک وصله امنیتی، فاصله زمانی بین اصلاح مشکل توسط شرکت سازنده و نصب بروزرسانی توسط کاربران است. این فاصله که در دنیای امنیت با نام Patch Gap شناخته میشود، فرصتی برای مهاجمان فراهم میکند تا با مهندسی معکوس بروزرسانی منتشر شده، کاربران نسخههای قدیمی را هدف قرار دهند. گوگل برای کاهش این خطر در حال آزمایش تغییر مدل انتشار بروزرسانیهای امنیتی کروم است و قصد دارد به جای انتشار هفتگی، در برخی موارد دو بروزرسانی امنیتی را در یک هفته منتشر کند.






نظر خود را اضافه کنید.
برای ارسال نظر وارد شوید
ارسال نظر بدون عضویت در سایت