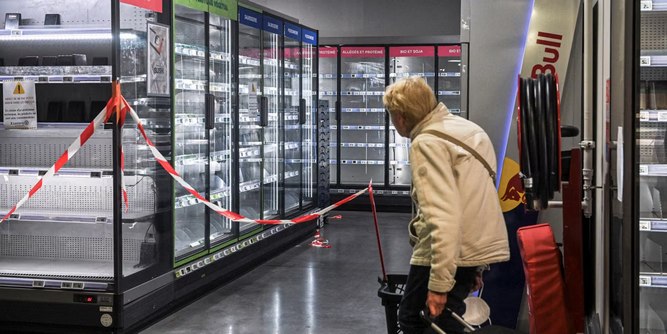
در یکی از عجیبترین اتفاقات امنیت سایبری از فرانسه خبر میرسد که هکرها در این کشور با دستکاری از راه دور سامانههای تبرید سوپرمارکتهای شهرهای مختلف، دمای یخچالها و فریزرها را تا ۵۰ درجه سانتیگراد بالا برده و باعث فساد مواد غذایی در صدها فروشگاه شدند. در این هک عظیم، از آسیبپذیری تجهیزات قدیمی شرکت فعال در حوزه تبرید موسوم به Danfoss استفاده شده و خسارات بزرگی را به بار آورده است.
درهای یخچالهای یک سوپرمارکت باز میشوند، اما این بار خبری از سرمای همیشگی نیست. بخشی از مواد غذایی باید دور ریخته شوند و کارکنان با دستگاههایی روبهرو هستند که بهجای حفظ دمای مناسب، گرم شدهاند. این صحنه نتیجه یک حمله سایبری به سامانههای تبرید صدها سوپرمارکت در فرانسه است؛ حملهای که در شب یکشنبه ۱۱ اکتبر تا دوشنبه ۱۲ اکتبر ۲۰۲۶ رخ داد و نشان داد نفوذ سایبری به تجهیزات صنعتی میتواند بدون سرقت اطلاعات یا رمزگذاری فایلها، خسارت فیزیکی واقعی به بار بیاورد.
بر اساس گزارش رویترز، مهاجمان کنترل برخی سامانههای تبرید فروشگاهها را به دست گرفتند و دمای یخچالها و فریزرها را تا ۵۰ درجه سانتیگراد بالا بردند. گروه Les Mousquetaires، مالک فروشگاههای زنجیرهای Intermarché، اعلام کرد حدود ۱۵۰ شعبه این مجموعه تحت تأثیر قرار گرفتهاند.
گزارشها از آسیب به فروشگاههای زنجیرهای دیگری از جمله Carrefour، Monoprix و Coopérative U نیز حکایت دارند. در برخی شعب، مواد غذایی به دلیل احتمال خطر بهداشتی دور ریخته شدند و مقامهای فرانسوی از خسارت غذایی و آتشسوزی در تعدادی از فروشگاهها خبر دادند.

هکرها چگونه یخچالها را از کار انداختند؟
برخلاف حملات سایبری متداول که هدفشان سرقت دادهها، اخاذی یا از کار انداختن سرورهاست، در این حادثه ظاهراً مهاجمان از قابلیتهای عادی تجهیزات تبرید علیه خودشان استفاده کردند. گزارشهای منتشرشده میگویند مهاجمان عملکرد یخزدایی سامانهها را فعال کردند و با تغییر تنظیمات، مانع بازگشت عادی تجهیزات به وضعیت سرمایش شدند.
یخزدایی بخشی ضروری از عملکرد بسیاری از سامانههای تبرید است. هنگام کار، رطوبت هوا میتواند روی سطوح سرد به یخ تبدیل شود و بهتدریج بازده تبادل حرارت را کاهش دهد. سیستم برای رفع این مشکل، در بازههای مشخص چرخه یخزدایی را اجرا میکند و سپس به حالت سرمایش بازمیگردد. این فرایند در شرایط عادی کنترلشده است؛ اما اگر فردی غیرمجاز بتواند تنظیمات آن را تغییر دهد، همین قابلیت به ابزاری برای مختل کردن عملکرد دستگاه تبدیل میشود.
در این حمله، گزارشها از افزایش دما تا ۵۰ درجه سانتیگراد حکایت دارند. با این حال، نباید چنین برداشت کرد که تمام یخچالها و فریزرهای آسیبدیده الزاماً در همه مدت حادثه دقیقاً به این دما رسیدهاند. جزئیات فنی کامل حمله و میزان آسیب در هر فروشگاه هنوز باید با نتایج تحقیقات رسمی تطبیق داده شود.
پای تجهیزات قدیمی Danfoss در میان است
شرکت دانمارکی Danfoss که تجهیزات و سامانههای کنترلی مورد استفاده در تأسیسات تبرید تجاری را تولید میکند، اعلام کرده است که تجهیزات آسیبدیده در فرانسه از میان سامانههایی بودهاند که میانافزار قدیمی و بهروزرسانینشده داشتهاند. این شرکت پیشتر نیز بر ضرورت بهروزرسانی تجهیزات پشتیبانیشده و جایگزینی سامانههای قدیمی تأکید کرده بود.
این موضوع یکی از مهمترین ابعاد فنی حادثه است. سامانههای کنترل تبرید صرفاً مجموعهای از ترموستاتهای مستقل نیستند؛ بسیاری از آنها امکان پایش و مدیریت متمرکز دارند تا مسئولان فنی بتوانند دما، چرخههای کاری و وضعیت تجهیزات را از راه دور بررسی کنند. این قابلیت برای اداره فروشگاههای بزرگ ضروری است، اما در صورت وجود آسیبپذیری نرمافزاری یا دسترسی غیرمجاز، میتواند امکان دستکاری تنظیمات حیاتی را نیز فراهم کند.
با این حال، قدیمی بودن میانافزار بهتنهایی مسیر دقیق نفوذ را مشخص نمیکند. هنوز نمیتوان با قطعیت گفت مهاجمان از کدام آسیبپذیری، حساب کاربری یا مسیر دسترسی استفاده کردهاند و آیا همه فروشگاههای آسیبدیده دقیقاً از یک روش نفوذ آسیب دیدهاند یا خیر.
وقتی حمله سایبری به خسارت فیزیکی تبدیل میشود
اهمیت این حادثه فراتر از هزینه تعویض مواد غذایی است. سوپرمارکتها برای نگهداری گوشت، لبنیات، محصولات تازه و مواد منجمد به حفظ پیوسته دمای مناسب وابستهاند. اگر کنترل دما برای چند ساعت مختل شود، ممکن است فروشگاه ناچار شود بخش بزرگی از موجودی خود را دور بریزد؛ حتی اگر پس از آن تجهیزات دوباره بهدرستی کار کنند.
رویترز گزارش داده است که علاوه بر Intermarché، فروشگاههایی از چند زنجیره بزرگ دیگر فرانسه نیز تحت تأثیر قرار گرفتهاند. دادستانی پاریس تحقیقات درباره این حمله گسترده را آغاز کرده و آژانس ملی امنیت سایبری فرانسه، ANSSI، نیز برای بررسی ابعاد فنی آن وارد عمل شده است. مقامهای فرانسوی همچنین در حال هماهنگی با طرفهای اروپایی هستند تا مشخص شود آیا کسبوکارهای دیگری نیز در معرض خطر قرار دارند.
در این میان، باید میان دو موضوع تفاوت گذاشت: اختلال در سامانههای تبرید فروشگاههای فرانسه گزارش شده است، اما ارتباط احتمالی این حادثه با رخدادهای امنیتی گزارششده در برخی فروشگاههای خارج از فرانسه هنوز بهطور قطعی اثبات نشده است.
گذر از خسارات نرمافزاری به تجهیزات سختافزاری
اگر با خواندن این خبر به یاد حمله عجیب بدافزار استاکس نت به تجهیزات هستهای افتادید باید بدانید که فارغ از آن حمله که اهداف دولتی و سیاسی داشت، حمله جدید مستقیماً امنیت غذایی رو هدف گرفته است.
تجهیزات کنترل صنعتی، سامانههای مدیریت ساختمان، کنترل دمای انبارها و دیگر دستگاههای متصل به شبکه نیز میتوانند هدف حمله قرار بگیرند؛ حملهای که نتیجه آن بهجای نمایش یک پیام باجخواهی روی صفحه، ممکن است فساد مواد غذایی، توقف عملیات یا حتی آتشسوزی باشد.
برای کاهش چنین خطرهایی، بهروزرسانی میانافزار تجهیزات پشتیبانیشده، محدود کردن دسترسی از راه دور، استفاده از احراز هویت مناسب، جداسازی شبکههای کنترلی از شبکههای اداری و ثبت تغییرات تنظیمات اهمیت زیادی دارد. همچنین سامانههای صنعتی باید طوری طراحی شوند که تغییر غیرعادی در دما یا طولانی شدن چرخه یخزدایی بهسرعت هشدار ایجاد کند و در صورت امکان، امکان بازگشت به وضعیت امن را فراهم سازد.





نظر خود را اضافه کنید.
برای ارسال نظر وارد شوید
ارسال نظر بدون عضویت در سایت