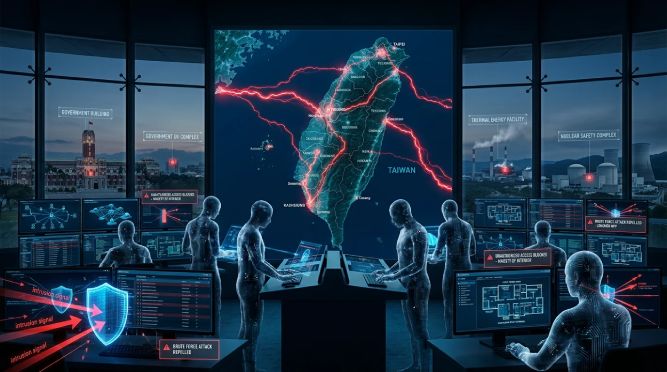
مقامات تایوان اعلام کردهاند که این کشور هدف یک حمله سایبری غیرعادی و پیشرفته قرار گرفته که در آن از ایجنتهای هوش مصنوعی برای خودکارسازی بخش قابلتوجهی از فرایند نفوذ استفاده شده است. کارشناسان این حادثه را یکی از نخستین نمونههای شناختهشده از اجرای یک کمپین هک با اتکا به ایجنتهای هوش مصنوعی میدانند.
وزارت امور دیجیتال تایوان اعلام کرد واحدهای نظارت بر امنیت سایبری این کشور از 20 ژوئیه حملهای غیرعادی علیه چند نهاد دولتی را شناسایی کردند. مؤسسه ملی امنیت سایبری تایوان نیز در جریان تحقیقات مجموعهای از هشدارهای امنیتی را صادر کرد.
شرکت امنیت سایبری اسرائیلی Dream که این حمله را شناسایی کرده است میگوید مهاجمان از ایجنتهای متنباز هوش مصنوعی برای ساخت یک ابزار هک خودکار استفاده کردهاند؛ سامانهای که میتوانست تا حد زیادی مانند یک تیم هماهنگ از هکرها عمل کند.
طبق گزارش Dream، این سامانه طی چهار روز توانسته 21 سامانه دولتی را شناسایی و نقشهبرداری کند و به حداقل 85 حساب کاربری دولتی دسترسی پیدا کند. در ادامه نیز اطلاعات بیش از 2,500 نفر سرقت شده است.
دامنه حمله تنها به نهادهای دولتی محدود نمانده و آژانس ایمنی هستهای تایوان، پیمانکاران فناوری اطلاعات دولت و دستکم 7 شرکت فعال در حوزه انرژی را نیز هدف قرار داده است.
به گفته Dream، سامانه مهاجمان با استفاده از حداکثر 8 ایجنت هوش مصنوعی میتوانسته بخشهایی از فرایند نفوذ از جمله شناسایی اهداف، بررسی اطلاعات احراز هویت، یافتن مسیرهای نفوذ و برنامهریزی مراحل بعدی حمله را بهصورت خودکار انجام دهد. تفاوت مهم این حمله با نمونههای قبلی در آن است که هوش مصنوعی صرفاً برای تولید کد مخرب یا پیدا کردن آسیبپذیری مورد استفاده قرار نگرفته و در تصمیمگیری درباره مراحل بعدی عملیات نیز نقش داشته است.
بر اساس گزارش theguardian وزارت امور دیجیتال تایوان اعلام کرده بررسیها نشان میدهد منشأ حمله خارج از این کشور بوده است. این وزارتخانه همچنین از یک رویکرد ترکیبی خبر داده که در آن عملیات انسانی و سنتی با حملات مبتنی بر ایجنتهای هوش مصنوعی مانند OpenClaw ترکیب شدهاند.
هرچند تایوان و Dream بهطور رسمی عامل حمله را مشخص نکردهاند، شواهدی از جمله استفاده از زبان چینی سادهشده در ارتباطات داخلی مرتبط با این عملیات، احتمال ارتباط مهاجمان با چین را افزایش داده است. گزارشهای پیشین نیز از افزایش حملات سایبری منتسب به چین علیه زیرساختهای حیاتی تایوان حکایت دارند.
امیر بکر، مدیر ارشد کسبوکار و استراتژی Dream، رفتار این سامانه را هشداردهنده توصیف کرده و گفته است که سیستم موردنظر مانند یک تیم انسانی عمل میکرد؛ بهطوری که در صورت مسدود شدن یک مسیر، روشهای جدید را بررسی کرده و خود را با شرایط تطبیق میداد.








نظر خود را اضافه کنید.
برای ارسال نظر وارد شوید
ارسال نظر بدون عضویت در سایت